Domain rnat.de kaufen?
Wir ziehen mit dem Projekt
rnat.de um.
Sind Sie am Kauf der Domain
rnat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rnat.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
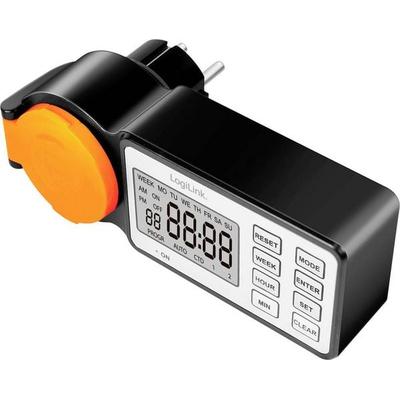
LogiLink ET0016 Zeitschaltuhr digital IP44 Countdown-Funktion, EIN/AUS-Programm, Timer-FunktionDiese Outdoor-zeitschaltuhr Mit Lcd-display Und Ip44-spritzwasserschutz Bietet Bis Zu 12 Verschiedene Ein-/ausschaltprogramme, Einen Countdown- Und Einen Zufallstimer Mit Täglicher Oder Wöchentlicher Wiederholung. Sie Verfügt Über Eine Sichere Cee...18,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
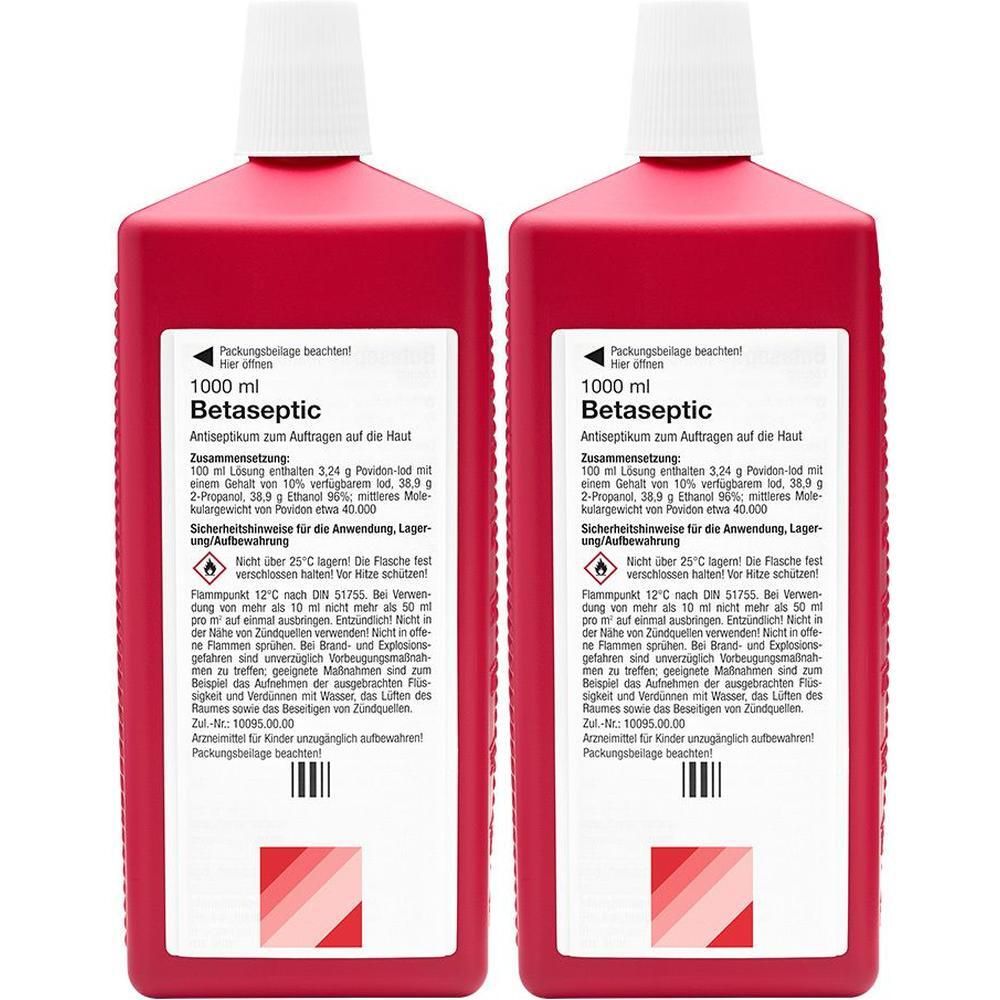
Betaseptic Lösung zur Anwendung auf der Haut 2x 2x1000 mlBetaseptic Lösung zur Anwendung auf der Haut 1000 ml Betaseptic ist ein keimtötendes Mittel (Antiseptikum) zur Anwendung auf der Haut. Zur Hautdesinfektion vor Operationen Zur Hautdesinfektion vor Injektionen Zur Hautdesinfektion vor Biopsien Zur Hautdesinfektion vor Punktionen Zur Hautdesinfektion vor Blutabnahmen Nicht zur Anwendung auf Schleimhäuten und offenen Wunden geeignet Betaseptic enthält die Wirkstoffe Povidon-Iod, 2-Propanol und Ethanol 96 %. Die Lösung ist zur äußerlichen Anwendung auf der Haut bestimmt. Anwendung: Betaseptic ist zur äußerlichen Anwendung auf der Haut, jedoch nicht auf Schleimhäuten und Wunden bestimmt. Zur präoperativen Hautdesinfektion ist Betaseptic unverdünnt auf die Haut aufzutragen. Inhaltsstoffe: Die Wirkstoffe sind: Povidon-Iod, 2-Propanol, Ethanol 96 % 1 ml Betaseptic enthält: 32,4 mg Povidon-Iod (10 % verfügbares Iod, mittleres Molekulargewicht von Povidon etwa 40.000), 389 mg 2-Propanol, 389 mg Ethanol 96 %. Das Arzneimittel enthält keine sonstigen Bestandteile. Hinweise: Betaseptic ist nicht geeignet zur Anwendung auf Schleimhäuten und offenen Wunden. Dieses Arzneimittel enthält 389 mg Alkohol (Ethanol) pro ml entsprechend 36 Vol.-% Alkohol. Bei geschädigter Haut kann es ein brennendes Gefühl hervorrufen. Aufbewahrung: Nicht über 25 °C lagern. Die Flasche fest verschlossen halten. Vor Hitze schützen. Hersteller: Jenson R + (Ireland) Limited Unit 15, Daingean Hall, N4 Axis Centre Longford, N39 W6K0 Irland Pflichttext: Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke.62,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
MAICO 0044.0415 Service-Tool VSR ST ZTH Service-Tool für VSR 00440415- Service-Tool zur Parametrierung der AX-VSR Volumenstromregler (VAV-Regler) mit Belimo LMV-D3-MP Antrieb. - Das AX-VSR-Tool-ZTH wird über den Antrieb des Volumenstromreglers gespeist. - Anschluss via Servicebuchse am Volumenstromregler mittels beiliegendem Verbindungskabel (Länge: 3 m) oder am MP/PP-Anschluss, z.B. Anschlussdose, Schaltschrank. - Beim Anschluss des AX-VSR-Tool-ZTH an den Belimo-Antrieb wird das Bediengerät gestartet und die Daten des angeschlossenen Antriebs ausgelesen. - Die verfügbaren Einstell- und Bedienoptionen werden angezeigt. - Veränderbare Parameter: • Sollwert min [m3/h] • Sollwert max [m3/h] • Stufe: Auto / Auf / Zu / Min / Mid / Max / Stop. • Mode: 2 - 10 V / 0 - 10 V - Bedienung mittels Folientastatur und LCD-Anzeige mit 2 x 16 Zeichen sowie Hintergrundbeleuchtung. - Firmware-Upgrade möglich. - Schnittstelle: USB 2.0. USB-Stecker Typ B, Verbindungskabel (Länge: 1 m) mit Stecker A auf B beiliegend. - Schutzklasse: III Schutzkleinspannung. - EMV: CE gemäß 2004/108/EG. - Betriebstemperatur: 0...50 °C, nicht kondensierend. - Nennspannung: AC 24C, 50/60 Hz, DC 24 V (vom Antrieb). - Leistungsverbrauch Betrieb: 1 W.Artikel:VSR ST ZTH - Gewicht: 0,1 kg - Gewicht mit Verpackung: 0,3 kg - Breite: 95 mm - Höhe: 55 mm - Tiefe: 25 mm - Breite mit Verpackung: 120 mm - Höhe mit Verpackung: 70 mm - Tiefe mit Verpackung: 100 mm877,48 €*Versand: 8,85 €Sichere Weiterleitung zum Anbieter
-
LogiLink ET0016 Zeitschaltuhr digital IP44 Countdown-Funktion, EIN/AUS-Programm, Timer-FunktionDiese Outdoor-zeitschaltuhr Mit Lcd-display Und Ip44-spritzwasserschutz Bietet Bis Zu 12 Verschiedene Ein-/ausschaltprogramme, Einen Countdown- Und Einen Zufallstimer Mit Täglicher Oder Wöchentlicher Wiederholung. Sie Verfügt Über Eine Sichere Cee...18,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Betaseptic Lösung zur Anwendung auf der Haut 2x 2x1000 mlBetaseptic Lösung zur Anwendung auf der Haut 1000 ml Betaseptic ist ein keimtötendes Mittel (Antiseptikum) zur Anwendung auf der Haut. Zur Hautdesinfektion vor Operationen Zur Hautdesinfektion vor Injektionen Zur Hautdesinfektion vor Biopsien Zur Hautdesinfektion vor Punktionen Zur Hautdesinfektion vor Blutabnahmen Nicht zur Anwendung auf Schleimhäuten und offenen Wunden geeignet Betaseptic enthält die Wirkstoffe Povidon-Iod, 2-Propanol und Ethanol 96 %. Die Lösung ist zur äußerlichen Anwendung auf der Haut bestimmt. Anwendung: Betaseptic ist zur äußerlichen Anwendung auf der Haut, jedoch nicht auf Schleimhäuten und Wunden bestimmt. Zur präoperativen Hautdesinfektion ist Betaseptic unverdünnt auf die Haut aufzutragen. Inhaltsstoffe: Die Wirkstoffe sind: Povidon-Iod, 2-Propanol, Ethanol 96 % 1 ml Betaseptic enthält: 32,4 mg Povidon-Iod (10 % verfügbares Iod, mittleres Molekulargewicht von Povidon etwa 40.000), 389 mg 2-Propanol, 389 mg Ethanol 96 %. Das Arzneimittel enthält keine sonstigen Bestandteile. Hinweise: Betaseptic ist nicht geeignet zur Anwendung auf Schleimhäuten und offenen Wunden. Dieses Arzneimittel enthält 389 mg Alkohol (Ethanol) pro ml entsprechend 36 Vol.-% Alkohol. Bei geschädigter Haut kann es ein brennendes Gefühl hervorrufen. Aufbewahrung: Nicht über 25 °C lagern. Die Flasche fest verschlossen halten. Vor Hitze schützen. Hersteller: Jenson R + (Ireland) Limited Unit 15, Daingean Hall, N4 Axis Centre Longford, N39 W6K0 Irland Pflichttext: Zu Risiken und Nebenwirkungen lesen Sie die Packungsbeilage und fragen Sie Ihre Ärztin, Ihren Arzt oder in Ihrer Apotheke.62,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Erlhofer, Sebastian: Website-Konzeption und RelaunchWebsite-Konzeption und Relaunch , Planung, Optimierung, Usability. Das Handbuch für die Praxis , Sport-Stoßdämpfer > Sportfederung , Auflage: 2. aktualisierte und erweiterte Auflage, Erscheinungsjahr: 201910, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Erlhofer, Sebastian~Brenner, Dorothea, Edition: ENL, Auflage: 19002, Auflage/Ausgabe: 2. aktualisierte und erweiterte Auflage, Seitenzahl/Blattzahl: 545, Themenüberschrift: COMPUTERS / General, Keyword: User-Experience; Usability Lean-UX; Web-Design; Testing; Mock-ups; Online-Strategie; Agile Entwicklung; Webseiten Web-Sites; Layout Interface Barrierefreiheit; SEO; Hand-Buch Bücher lernen Grundlagen Kurse Tipps Workshops Tutorials Anleitung Training; Briefing Checkliste, Fachschema: Informatik~Internet~Surfen (Internet)~Netzwerk (elektronisch), Fachkategorie: Informatik~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Internet, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 247, Breite: 177, Höhe: 38, Gewicht: 1164, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783836245579, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schnittstelle KunstunterrichtSchnittstelle Kunstunterricht , Skulptur - Material - Prozess , > , Erscheinungsjahr: 20240701, Produktform: Kartoniert, Titel der Reihe: Schnittstelle Kunstunterricht##, Redaktion: Pauls, Karina, Seitenzahl/Blattzahl: 104, Keyword: Kunstunterricht; Kunstdidaktik; Kunstpädagogik; künstlerische Bildung; Skulptur, Fachschema: Didaktik~Unterricht / Didaktik~Kunsterziehung~Kunstunterricht, Fachkategorie: Unterricht und Didaktik: Kunst, allgemein, Imprint-Titels: Athena bei wbv, Warengruppe: TB/Bildende Kunst, Fachkategorie: Didaktische Kompetenz und Lehrmethoden, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: wbv Media GmbH, Verlag: wbv Media GmbH, Verlag: wbv Media GmbH & Co.KG, Länge: 221, Breite: 148, Höhe: 9, Gewicht: 232, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.